Meine Zertifikate im Bereich der Cybersecurity
Cybersecurity zählt heute zu den entscheidenden Schlüsselkompetenzen jeder Organisation.
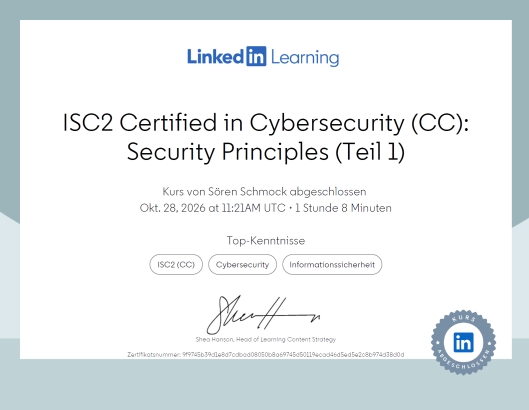
Durch den Kurs ISC2 Certified in Cybersecurity (CC): Security Principles (Teil 1) erhielt ich eine strukturierte und praxisnahe Einführung in die zentralen Sicherheitsprinzipien der Informationssicherheit im Kontext der ISC2 Certified in Cybersecurity (CC) Zertifizierung. Ich lernte essenzielle Konzepte wie Vertraulichkeit, Integrität und Verfügbarkeit sowie Authentifizierung und Zugriffskontrolle kennen und verstehe deren Bedeutung für den Schutz von Systemen und Daten. Darüber hinaus gewann ich Einblicke in Risikomanagement, Governance und verschiedene Sicherheitsmaßnahmen auf technischer, organisatorischer und physischer Ebene. Auch ethische Standards und regulatorische Anforderungen werden in dem Kurs vermittelt.
Der Kurs behandelt folgende Inhalte:
Durch den Kurs ISC2 Certified in Cybersecurity (CC): Security Principles (Teil 1) erhielt ich eine strukturierte und praxisnahe Einführung in die zentralen Sicherheitsprinzipien der Informationssicherheit im Kontext der ISC2 Certified in Cybersecurity (CC) Zertifizierung. Ich lernte essenzielle Konzepte wie Vertraulichkeit, Integrität und Verfügbarkeit sowie Authentifizierung und Zugriffskontrolle kennen und verstehe deren Bedeutung für den Schutz von Systemen und Daten. Darüber hinaus gewann ich Einblicke in Risikomanagement, Governance und verschiedene Sicherheitsmaßnahmen auf technischer, organisatorischer und physischer Ebene. Auch ethische Standards und regulatorische Anforderungen werden in dem Kurs vermittelt.
Der Kurs behandelt folgende Inhalte:
- Einleitung: Certified in Cybersecurity: Grundlagen der Informationssicherheit
- Die Kursreihe im Überblick
- Sicherheitskonzepte der Informationssicherheit einordnen
• Schutzziele der Informationssicherheit kennenlernen
• Integrität von Daten sicherstellen
• Das Konzept "Authentifizierung, Autorisierung und Accounting (Triple-A)" im Überblick
• Das Triple-A-Modell in einer praktischen Anwendung - Den Risikomanagementprozess analysieren
• Phasen des Risikomanagements verstehen
• Risikomanagement in realen IT- und Unternehemensszenarien einordnen
• Risikomanagement-Prozesse erläutern
• Die RACI-Matrix kennenlernen - Den ISC2-Ethikkodex anwenden
• Bedeutung von ethischem Verhalten
• ISC2 Code of Ethics - Governance-Prozesse nachvollziehen
• Relevante gesetzliche Anforderungen und regulatorische Vorgaben im Überblick
• Sicherheutsframeworks und Guidelines kennenlernen
• Richtlinien, Standards und Verfahren unterscheiden
NIS2, CER, CRA, DGA, DORA, eIDAS – sagen Ihnen diese kryptischen Abkürzungen etwas? Wenn ja, dann haben Sie sicherlich in der einen oder anderen Weise schon mit dem weiten Feld der IT-Sicherheit und deren gesetzlicher Regulierung zu tun. Wenn das für Sie aber alles nur »böhmische Dörfer« sind, dann mussten Sie sich bislang mit diesem Thema vermutlich noch nicht befassen.
Der Kurs IT-Sicherheitsrecht: Überblick zu NIS2, CRA & Co. vermittelt einen Überblick über die komplexe Rechtslage im IT-Sicherheitsrecht und führt Sie durch nationale und europäische Regelwerke.
Der Kurs behandelt folgende Inhalte:

Der Kurs IT-Sicherheitsrecht: Überblick zu NIS2, CRA & Co. vermittelt einen Überblick über die komplexe Rechtslage im IT-Sicherheitsrecht und führt Sie durch nationale und europäische Regelwerke.
Der Kurs behandelt folgende Inhalte:
- Einleitung: Wegweiser durch die IT-Rechtslandschaft
- Kurs-Leitfaden
- Überblick EU-Datenräume
- Die wichtigsten europäischen Gesetze
• NIS2-Richtlinien (NIS2): Grundlagen
• NIS2-Richtlinien (NIS2): Anwendungsbereich
• NIS2-Richtlinien (NIS2): Maßnahmen
• CER-Richtlinien, Teil 1: Grundlagen
• CER-Richtlinien, Teil 2: Maßnahmen
• Datenschutzgrundverordnung (DSGVO)
• European Health Data Space (EHDS)
• Cyber Resilience Act (CRA): Grundlagen
• Cyber Resilience Act (CRA): Produktklassen
• Cyber Resilience Act (CRA): Pflichtkatalog
• Digital Operational Resilinece Act (DORA)
• Cybersecurity Act
• Cyber Solidarity Act
• Produkthaftungsrichtlinie
• Produktsicherheitsverordnung
• Data Act
• Data Governance Act
• eIDAS-Verordnung 2.0 - Nationale Vorschriften in Deutschland
• NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG)
• KRITIS-Dachgesetzt
• Bundesdatenschutzgesetz und Landesdatenschutzgesetze
• IT-Sicherheitsgesetz 2.0
• Geschäftsgeheimnisgesetz (GeschGehG) - Spezielle Vorgaben in verschiedenen Branchen
• BSI IT-Grundschutz
• Zertifizierung für Informationssicherheits-Managementsysteme (ISO 27001)
• Finanzbranche: Mindestanforderungen an das Risikomanagement (MaRisk)
• Automobilbranche: Trusted Information Security Assessment Exchange (TISAX) nach VDA-ISA
• Verbraucherschutz: Digitale-Inhalte-Richtlinie & Warenkauf-Richtlinie
• Künstliche Intelligenz: KI-Verordnung & KI-Haftungsrichtlinie
• Online-Plattformen: Digitale Services Act & Digital Markets Act - Nationale Vorschriften in Deutschland
• Nationale Vorschriften in Österreich
• Nationale Vorschriften in der Schweiz
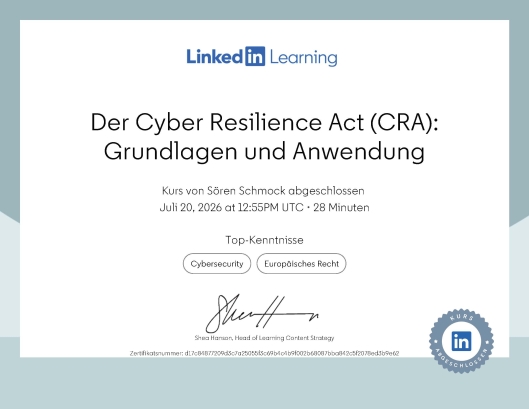
Die stetig wachsende Vernetzung digitaler Produkte macht es entscheidend, die neuen gesetzlichen Anforderungen des EU‑Cyber Resilience Act (CRA) genau zu verstehen und sicher umzusetzen. In dem Kurs
Der Cyber Resilience Act (CRA): Grundlagen und Anwendung
erfuhr ich, welche Unternehmen, Produkte und Abteilungen betroffen sind und welche Pflichten sich daraus ergeben – von Sicherheitsmaßnahmen über Schwachstellenmeldungen bis hin zur technischen Dokumentation.
Der Kurs erklärt, wie man gesetzeskonform handelt und die zentralen Maßnahmen des CRA in die Entwicklungs‑, Compliance‑ und Vertriebsprozesse integriert. Der Kurs richtet sich an Führungskräfte, Entwicklerinnen und Entwickler, Compliance‑Verantwortliche sowie alle, die Produkte mit digitalen Komponenten herstellen oder vertreiben. Anhand praxisnaher Beispiele und konkreter Umsetzungsschritte erhielt ich das notwendige Wissen, um ein Unternehmen gezielt auf die CRA‑Vorgaben vorzubereiten.
Die Hauptinhalte umfassen:
- Einleitung: Den Cyber Resilience Act (CRA) verstehen und anwenden
- Warum ist es wichtig, sich mit der Cybersicherheit von Produkten zu befassen?
- Cyber Resilience Act - Hintergrund und Einordnung in den EU-Regulierungskontext
-
Basiswissen des CRA
• Was ist CRA?
• Zentrale Maßnahmen des CRA
• Anwendunsgsbereich kennenlernen
• Was macht sichere Produkte aus?
• Kategorie von betroffenen Produkten
• Wer ist betroffen? -
Wesentliche Pflichten
• Pflichten für Hersteller:innenn
• Pflichten für Einführer:innen
• Pflichten für Händler:innen -
Abteilungsspezifische Anforderungen
• Aufgaben des Managements
• Produktdesign, Produktentwicklung und Produktion
• Aufgaben der Einkaufsabteilung
• Aufgaben der Vertriebsabteilung -
Behörde, Maßnahmen, Sanktionen
• Behörde und Behördenmaßnahmen -
Umsetzung im eigenen Unternehmen
• CRA im eigenen Unternehmen umsetzen
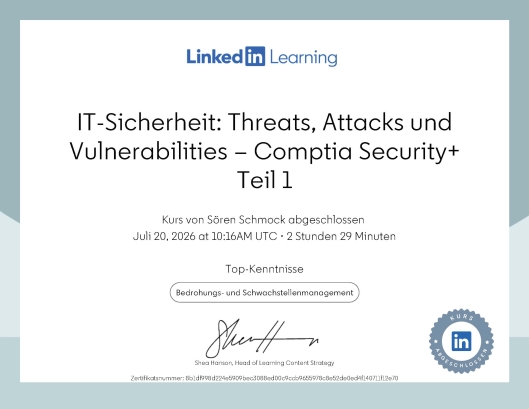
Mit Threats, Attacks und Vulnerabilities können IT-Systeme kompromittieren werden. Der Kurs
IT-Sicherheit: Threats, Attacks und Vulnerabilities – Comptia Security+ Teil 1
vermittelt wie man die Anzeichen eines Angriffs auf einem Systeme erkennen kann, welche Arten von Gefährdern es gibt und warum Incident Response-Prozeduren wichtig sind. Dieser Kurs hilft auch bei der Vorbereitung auf die CompTIA Security+-Zertifizierungsprüfung SY0-501.
Die Hauptinhalte umfassen:
Die Hauptinhalte umfassen:
- Einleitung: Steigen Sie ein in die Welt der IT-Sicherheit
- Ein Blick hinter die Kulissen
-
Anzeichen einer Kompromittierung
• Sicherheitsrichtlinien und Prozeduren
• Die Gefährder-Typen
• Anzeichen einer Kompromittierung
• Social Engineering und Phishing
• Verschiedene Arten von Schadsoftware
• Open Source Intelligence
• DEMO: Prozesse untersuchen
• DEMO: Untersuchen von Dateien
• DEMO: Suchen nach Informationen -
Kritische Sicherheitskontrollen
• Arten von Sicherheitskontrollen
• Frameworks und Compliance
• Ermitteln von Schwachstellen
• DEMO: OpenVAS
• DEMO: Nessus -
Tools zur Bewertung der Sicherheitslage
• Tools zur Bewertung der Sicherheitslage
• Netzwerkdatenverkehr aufzeichnen
• Steganografie, Honeypots und Remote Access Trojaner
• Host-Inventar mit nmap erstellen
• DEMO: Host-Systeme untersuchen
• DEMO: Host-Systeme auf spezifische Ports untersuchen
• DEMO: Mit nmap verschiedene Ausgabeformate erzeugen
• DEMO: Das Werkzeug ProRat
• DEMO: Wie Steganografie funktioniert -
Incident Response
• Incident Response
• Incident Response erleben
Die Möglichkeiten, die Sicherheit Ihrer IT-Infrastruktur zu beschädigen und Schwachstellen auszunutzen, sind heutzutage mannigfaltig und reichen von Social Engineering über Viren bis zu Angriffen auf ihr Netzwerk. Mit dem Kurs
IT-Sicherheit: Bedrohungen, Angriffe, Vulnerabilities – CompTIA Security+ (SY0-601) Teil 1
machte ich mich mit den Bedrohungen, Angriffen und Schwachstellen vertraut, die die Sicherheit von IT-Systeme kompromittieren können. Ich lernte die unterschiedlichen Wege und Anzeichen eines Angriffs auf Systeme kennen, welche Arten von Hackern und Hackerinnen es gibt und erhielt einen Überblick, welche Gegenmaßnahmen verwendet werden können, um die IT-Sicherheit zu gewährleisten.
Die Hauptinhalte umfassen:
Die Hauptinhalte umfassen:
- Einleitung: In die Welt der IT-Sicherheit einsteigen und wesentliche Bedrohungen kennenlernen
- Was Sie wissen müssen
- Ein Blick hinter die Kulissen
-
Social-Engineering-Techniken im Vergleich
• Was ist Social Engineering?
• Human-Based Social Engineering
• Computer-Based Social Engineering
• Social Engineering in sozialen Netzwerken
• Gegenmaßnehmen entwickeln
• Phishing-Angriff simulieren -
Mögliche Indikatoren analysieren, um die Art des Angriffs zu bestimmen
• Malware
• Trojaner
• Computerviren
• Schadsoftware untersuchen
• Reverse Engineering
• Schutzma0nahmen gegen Malware ergreifen
• Verteidigung in die Tiefe
• Hacken von Passwörtern -
Potenzielle Indikatoren im Zusammenhang mit Anwendungsangriffen analysieren
• Angriff auf Webanwendungen
• Sicherheitsanfälligkeiten bei Webanwendungen
• Fehlkonfigurationen bei Webanwendungen
• Authentifizierungsangriffe
• Die verschiedenen Bedrohungen
• Injection Attack
• Webanwendungen schützen -
Potenzielle Indikatoren im Zusammenhang mit Netzwerkangriffen analysieren
• Netzwerkangriffe im ISO/OSI-Modell einordnen
• Angriff auf einen Switch
• Man-in-the-Middle-Attacke
• Angriffe auf die Namensauflösung (DNS)
• WiFi-Angriffe
• Bluetooth-Angriffe -
Bedrohungsakteure, Vektoren und Informationsquellen
• Informationssicherheit
• Was ist ein Hacker?
• Informationssicherung
• Sicherheitsrichtlinien
• Open Source Intelligence -
Schwachstellenanalyse und Penetration-Testing
• Schwachstellenanalyse
• OpenVAS
• Nessus
• Penetration-Test durchführen
• Drehbuch eines Penetration-Tests
Durch den Lernpfad
Grundwissen Cybersecurity
entdeckte ich die Fähigkeiten, die ich für eine Karriere in der Cybersecurity benötige. Die einzelnen Kurse verschafften mir ein solides Verständnis der am häufigsten verwendeten Begriffe der Cybersecurity.
Der Lernpfad umfasst folgende Kurse:
Der Lernpfad umfasst folgende Kurse:
- Cybersecurity Awarness: Cybersecurity-Terminologie
-
Cybersecurity-Bedrohungen im Überblick
-
Cybersecurity Grundlagen: Grundlegende Konzepte
-
Microsoft Copilot für Security
Microsoft Copilot für Security
ist ein potenzieller Game-Changer im Bereich der Cybersicherheit. Durch die Nutzung generativer KI werden können umgangssprachliche Fragen und Anweisungen schnell in intelligente und umsetzbare Anleitungen umgewandelt und damit die Art und Weise, wie IT-Sicherheit gewährleistet werden kann, revolutioniert werden. Copilot for Security ermöglicht es, Aufgaben in Minuten statt in einem ganzen Tag zu erledigen, zuvor komplexe Sicherheitsabläufe zu rationalisieren, fehlende Ressourcen zu ersetzen und vieles mehr.
In dem Kurs lernte ich die wichtigsten Funktionen von Copilot for Security und wie ich diese anwenden kann.
Die Hauptinhalte umfassen:
In dem Kurs lernte ich die wichtigsten Funktionen von Copilot for Security und wie ich diese anwenden kann.
Die Hauptinhalte umfassen:
- Einleitung in Microsoft Copilot für Security
-
Microsoft Copilot für Security - Grundlagen
• Was ist Microsoft Copilot für Security
• Der Workflow von Microsoft Copilot für Security
• Erste Schritte mit Microsoft Copilot für Security
• Effektive Prompts schreiben -
Microsoft Copilot für Security - Anwendungsfälle
• Vorfälle mit Microsoft Copilot für Security bearbeiten
• Microsoft Copilot für Security in Microsoft Defender einsetzen
• Schwachstellen mit Microsoft Copilot für Security analysieren
• Nach Bedrohungen mit Microsoft Copilot für Security suchen
• Eigene Promptbooks erstellen
• Hochgeladene Dateien abfragen
Jeden Tag interagieren wir mit unseren digitalen Geräten. Gleichzeitig sind wir mit der Gefahr von Cyberangriffen konfrontiert, die unsere Privatsphäre und Sicherheit gefährden können. Das Erlernen der Grundlagen für Sicherheit in unserer digitalen Welt hilft dabei, nicht Opfer eines Cyberangriffs zu werden.
In dem Kurs Cybersecurity Grundlagen: Grundlegende Konzepte vertiefte ich grundlegende Sicherheitskonzepte. Ich lernte Strategien kennen, die böswillige Akteure anwenden, um sich mit Social Engineering, Malware und Spyware Zugang zu einem System zu verschaffen.
Der Kurs geht auch auf einige grundlegende Best Practices für die Sicherheit von Drahtlosnetzwerken, Tipps zur Verbesserung der Browsersicherheit und Techniken zur Implementierung von Verschlüsselung ein. Zudem gibt er auch einen Einblick in fortgeschritten Themen, wie Reaktion auf einen Sicherheitsvorfall, Frameworks wie NIST oder Cobit oder Einschätzen von Risiken und den Kosten für Sicherheit.
Die Hauptinhalte umfassen:
-
Einleitung: Ohne Wissen keine Sicherheit
• Was sind Cyberangriffe? -
Rechtliche Grundlagen für IT- und Cybersicherheit
• Datenschutzgrundverordnung (DSGVO)
• Bundesdatenschutzgesetzt
• Network and Information Security 2 (NIS 2)
• Internationale Cybernormen
• Global Forum von Cyber Expertise
• Weitere Regerlungen -
Der erste Schritt: Analyse
• Einfallswege für Angriffe
• Viren
• Trojaner
• DDoS-Angriffe
• Keylogger
• Phishing
• Scam
• Rootkits
• Versteckte Verzeichnisse
• Alternative Datenströme
• Botnets
• Cyber-FUD (Fear, Uncertainty and Doubt)
• Weitere LinkedIn Learning Kurse zum Thema -
Der zweite Schritt: Schutzbedarf erkennen
• Daten schützen
• Anwendungen schützen
• Kommunikationswege schützen
• Betriebssystem schützen
• Interne Rechner schützen
• Schutz in der Cloud sicherstellen
• IoT-Geräte schützen -
Der dritte Schritt: Erste Schutzmaßnahmen
• Sensibilisierung der Mitarbeitenden: regelmäßige Schulungen
• Einweisung in Social Engineering
• Definition der Eskalationspfade -
Schutzmaßnahmen: Vertraulichkeit der Daten
• Datenintegrität
• Zugriffsrechte
• Verschlüsselung
• E-Mails-Schutz -
Schutzmaßnahmen: Sicherheit über Hardware
• Firewall
• IoT-Geräte schützen
• Schutz von Zahlungskarten -
Schutzmaßnahmen: Betriebssystem sichern
• Patchmanagement
• Antivirenprogramme
• Backdoors schließen
• Authentifizierung und Autorisierung
• Konten sichern / Kennwortregeln
• Multi-Faktor-Authentifizierung -
Schutzmaßnahmen: WLAN sichern
• WLAN sichern
• Access-Point verbergen
• Mobilgeräte schützen -
Schutzmaßnahmen: Cloudressourcen sichern
• Sichere Verbindung für Cloudressourcen
• Cookies
• Browser-Privatsphäre -
Schutzmaßnahmen: vorbeugende Maßnahmen
• Backup
• Monitoring -
Der vierte Schritt: Was mache ich, wenn es doch passiert ist?
• Wie erkenne ich einen Angriff?
• Sofortmaßnehmen
• Beseitigung der Folgen
• Nach dem Angriff -
Management-Tools
• Risikomanagement
• Sicherheitsarchitektur
• Kosten der Sicherheit
• Sicherheits-Frameworks
• Projektmanagement-Tools
• Cobit
• NIST
• ISF Standard of Good Practice
• Das Ampelprotokoll
Mit der zunehmenden Komplexität der IT-Landschaft werden auch die Bedrohungen für die Cybersicherheit vielfältiger, effektiver und schädlicher. Auch die Häufigkeit von Angriffen nimmt zu. Aber wie kommen diese Angreifer ins System und welche Maßnahmen kann man ergreifen, um sich vor ihnen zu schützen?
Der Kurs Cybersecurity-Bedrohungen im Überblick beschreibt, die wichtigsten Cybersecurity-Bedrohungen, wie Phishing und Ransomware, aber auch neuere Angriffsvektoren wie Cryptojacking, Deep Fakes und ungesicherte Internet-of-Things-Geräte (IoT). Zu jeder dieser Bedrohungen werden die grundsätzlichen Gegenmaßnahmen aufgezeigt, um die Auswirkungen dieser Angriffe zu verringern oder gar von vornherein zu verhindern. Damit ist dieser Kurs für jeden geeignet, der sich mit dem Thema Cybersecurity auseinandersetzen will oder muss und einen Überblick über die aktuelle Bedrohungslage erhalten möchte.
Die Hauptinhalte umfassen:
- Einleitung: Cyberbedrohungen erkennen und abwehren
-
Maleware und Ransomware
• Bedrohungen durch Maleware und Ransomware
• Schutz vor Maleware und Ransomware -
Phishing und Smishing
• Bedrohungen durch Phishing und Smishing
• Schutz vor Phishing und Smishing -
E-Mails
• Die Kompromittierung von geschäftlichen E-Mails
• Schutz vor der Kompromittierung geschäftlicher E-Mails -
Botnets und DDoS-Attacken
• Bedrohungen durch Botnets und DDoS-Attacken
• Schutz vor Botnets und DDoS-Angriffen -
Deepfakes
• Die Bedrohungen durch Deepfakes
• Schutz vor Deepfakes -
Risiko von Insider-Bedrohungen
• Das Risiko von Insider-Bedrohungen
• Schutz vor Insider-Bedrohungen -
Nicht verwaltete IoT-Geräte
• Bedrohungen durch nicht verwaltete IoT-Geräte
• Schutz vor nicht verwaltete IoT-Geräten -
Schatten-IT
• Bedrohungen durch Schatten-IT
• Schutz vor Schatten-IT -
Lieferketten und Drittanbieter:innen
• Angriffe auf die Lieferketten und Risiken durch Dritte
• Schutz vor Angriffe auf die Lieferketten und Risiken durch Dritte
Durch das Fachzertifikat
Microsoft Cybersicherheit Grundwissen
, bereitgestellt von Microsoft und LinkedIn, erweiterte ich meine Karriere in der Cybersicherheit mit modernen Konzepten wie Zero Trust und Defense-in-Depth, während ich das umfassende Sicherheitsökosystem von Microsoft erkunden: Entra, Defender, Sentinel, Intune, Purview, Priva und Security Copilot. Mit Abschluss des Kurses und der Prüfung kenne ich die wesentlichen Bausteine der Sicherheitslösungen von Microsoft und verstehe, wie sie sich gegenseitig ergänzen.
Die Lernzeile umfassen:
Die Lernzeile umfassen:
- Lernen der grundlegende Sicherheitskonzepte wie Zero Trust und Defense-in-Depth.
- Verwenden von Microsoft Entra für das Identitäts- und Zugriffsmanagement.
- Konfigurieren von Sicherheitseinstellungen in Microsoft Defender.
- Verwenden von Microsoft Sentinel für die Erkennung von und Reaktion auf Bedrohungen.
Wenn Sie sich nicht immer sicher sind, ob Sie die Terminologie der Cybersecurity immer korrekt verstehen, ist
Cybersecurity Awareness: Cybersecurity-Terminologie
der richtige Kurs für Sie.
Mit den Begrifflichkeiten lernte ich auch die Grundlagen der Cybersicherheit zu verstehen und kann damit sowohl bei der Arbeit als auch in meinem Privatleben die nötigen Schritte zu einer sicheren Umgebung einleiten.
Ich entdeckte Kernkonzepte im Bereich der Cybersicherheit, indem ich die Beziehung zwischen Menschen, Prozessen und Technologie verstand, die Vielfalt der Terminologie, in der sich ständig verändernden Sicherheitslandschaft betrachtete und dabei meine Fähigkeiten ausbaute. Zudem erfuhr ich was sich hinter Begriffen wie Spoofing, Smishing, Grey Hat Hacker, Least-Privilege-Prinzip, Verschlüsselung, CIA-Triade und vielen mehr verbirgt, schärfte mein Bewusstsein um Risiken und Gefahren und wie ich die ersten Schritte zu einer sichereren IT-Infrastruktur einleite.
Die Hauptinhalte umfassen:
- Einleitung: Die Sprache der Cybersicherheit lernen
- Was Sie schon wissen sollten
-
Menschen
• Angreifende
• Opfer eines Cyberangriffs
• Persönliche Daten
• Rollen und Berufsbilder: Teams in der Cybersicherheit
• Rollen und Berufsbilder: Hierarchien -
Bedrohungen und Angriffe
• Cyberangriffe, Cyberkriminalität
• Angriffsvektoren -
Prozesse der Abwehr
• Bedrohungen erkennen und dokumentieren
• Aktives Reagieren -
Technologien
• Zugriffskontrolle
• Arten der Authentifizierung
• Schutz des Netzwerks
• Antivirussoftware
• Neue Technologien
In dem Kurs
Microsoft Cybersicherheit Grundwissen: Konzepte, Lösungen und KI-unterstützter Schutz
lernte ich eine breite Palette von Microsoft-Sicherheitslösungen kennen, darunter Microsoft Entra, Defender, Sentinel, Intune, Purview, Priva und Security Copilot.
Der Kurs behandelt wichtige Sicherheitskonzepte wie Defense-in-Depth, Governance, Risikomanagement und Compliance (GRC), das Zero-Trust-Modell und vieles mehr. Dabei erfuhr ich mehr über den Einsatz von Microsoft-Sicherheitslösungen in Bereichen wie Identitäts- und Zugriffsmanagement (IAM), Extended Detection and Response (XDR), Security Information and Event Management (SIEM), Sicherheit von Cloud-Infrastrukturen, Cloud-native Application Protection Platform (CNAPP), Endpunktsicherheit und -verwaltung, Risiko- und Compliance-Management, Datensicherheit und Governance, Datenschutz und KI-gestützte Sicherheit.
Die Hauptinhalte umfassen:
- Einleitung: Grundlagen der Microsoft-Sicherheit
- Übersicht übder Microsoft-Sicherheitslösungen
- Sicherheitskonzepte • Grundsätze der Sicherheit
- Identität und Zugriff • Identitäts- und Zugriffssicherheit mit Microsoft Entra
- Sicherheitsinformationens- und Ereignismanagement (SIEM) • SIEM und SOAR mit Microsoft Sentinel
- Erweiterte Erkennung und Reaktion (XDR) • Bedohungsschutz mit Microsoft Defender XDR
- Sicherheit der Cloud-Infrastruktur • Virtuelles Azure-Netzwerk
- Cloud-native Plattform zum Schutz von Anwendungen (CNAPP) • CNAPP mit Microsoft Defender für Cloud
- Endpoint Security und Verwaltung • Endpoint Management und Sicherheit mit Microsoft Intune
- Risiko- und Compliance-Management mit Microsoft Purview • Microsoft Purview - Überwachung
- Datenschutz • Datensicherheit mit Microsoft Purview
- Schutz der Privatsphäre • Datenschutz mit Microsoft Priva
- Sicherheit für KI • KI-gestützte Sicherheit mit Microsoft Copilot for Security
• Sicherheitsbedrohungen
• Governance, Risk und Compliance (GRC)
• Modell der geteilten Verantwortung
• Ansätze des Schutzes
• Zero-Trust-Modell)
• Microsoft Entra-ID - hybride Identitäten
• Microsoft Entra-ID - Authentifizierungsmethoden
• Microsoft Entra-ID - Kennwortverwaltung
• Microsoft Entra-ID - Multifaktor-Authentifizierung (MFA)
• Microsoft Entra-ID - bedingter Zugriff
• Microsoft Entra Roles und rollenbsierte Zugriffssteuerung (RBAC)
• Microsoft Entra-ID Governance
• Microsoft Entra-ID Governance-Zugriffsüberprüfung
• Microsoft Entra-ID Governance-Verwaltung privilegierter Identitäten
• Microsoft Entra ID-Schutz
• Microsoft Entra Berechtigungen verwalten
• Microsoft Entra Global Secure Access
• Microsoft Sentinel - Erkennung und Reaktion auf Vorfälle
• Microsoft Defender Trust Intelligence
• Microsoft Defender for Endpointn
• Microsoft Defender for Endpoint
• Microsoft Defender Vulnerability Management
• Microsoft Defender für Office 365
• Microsoft Defender for Identity
• Microsoft Defender for Cloud Apps
• Netzwerksicherheitsgruppen (NSGs)
• Azure Firewall
• Azure Web Application Forewall (WAF)
• Azure DDoS Protection
• Azure Bastion
• Azure Key Vault
• Microsoft Defender für Cloud - Verwaltung des Sicherheitsstatus
• Microsoft Defender für Cloud - Workload Protection
• Microsoft Defender for Cloud - DevOps Secuitry
• Microsoft Purview - eDiscovery
• Microsoft Purview - Compliance-Manager
• Microsoft Purview - Kommunikationscompliance
• Verwaltung des Datenlebenszyklus von Microsoft Purview
• Microsoft Purview - Records Management
• Microsoft Purview - Information Protection
• Microsoft Purview - Data Loos Prevention (DLP)
• Microsoft Purview - Insider Risk Management
• Microsoft Priva - Datenschutz-Risikomanagement
• Microsoft Priva - Anträge auf Betroffenenrechte
• Prozessablauf von Microsoft Security Copilot
• Effektive Eingabeaufforderungen in Microsoft Security Copilot
• Copilot-Integration mit Microsoft Sicherheitslösungen
Der Kurs Risk Management Framework auf Cybrary bietet eine umfassende Einführung in das Risikomanagement und die Implementierung von Sicherheitskontrollen.
Hier sind einige der Hauptinhalte:
Hier sind einige der Hauptinhalte:
- Einführung in das Risikomanagement: Was ist Risiko, was Risikomanagement? Begriffe in der Cybersicherheit.
- Risikobewertungsprozess: Qualitative und Quantitative Risikobewertung.
- Risikominderung: Risikovermeidung, Risikotransfer, Risikoakzeptanz und -ablehnung.
- Risikomanagement in der Praxis: Anwendung der Konzepte in der eigenen Umgebung (Geräte, Anwendungen, Systeme und Projekte) und Best Practices des Risikomanagements

Der Kurs zielt darauf ab, ein Verständnis für die verschiedenen Aspekte des Risikomanagements zu vermitteln und wie diese in der Praxis angewendet werden können.
Der Kurs Fundamentals of Cybersecurity Architecture auf Cybrary bietet eine umfassende Einführung in die verschiedenen Aspekte der Sicherheitsarchitektur.
Hier sind einige der Hauptinhalte:
Hier sind einige der Hauptinhalte:
- Einführung in den Kurs: Einfürhung in den Kurs + Einführung in die Cybersicherheit.
- Threat Modelling: Threat Modelling Teil 1, 2 und 3.
- Enterprise Security Areas: Enterprise Security Areas Teil 1, 2 und 3.
- Weitere Enterprise Security Areas
- Cybersecurity-Prozesse
- Architekturdokumentation
- Fallstudie
Dieser Kurs zielt darauf ab, ein Verständnis für die verschiedenen Überlegungen zu vermitteln, die in eine ordnungsgemäße Sicherheitsarchitektur einfließen.
Der Kurs Corporate Cybersecurity Management von Cybrary bietet eine umfassende Einführung in die Verwaltung von Cybersicherheit in Unternehmen.
Hier sind einige der Hauptinhalte:

Der Kurs richtet sich an Fachleute, die ihre Fähigkeiten in der Cybersicherheitsverwaltung erweitern möchten, und bietet praktische Ansätze zur Bewältigung von Herausforderungen in der Unternehmenssicherheit.
Hier sind einige der Hauptinhalte:
- Priorisierung von Sicherheitsmaßnahmen: Strategien zur Identifikation und Priorisierung von Risiken.
- Rechtliche Aspekte: Verständnis der rechtlichen Grundlagen und deren Anwendung auf Cybersicherheit..
- Kosten-Nutzen-Analyse: Vergleich von Total Cost of Ownership (TCO) und Return on Investment (ROI) in der Cybersicherheit.
- Risikoübersetzung: Umwandlung technischer Bedrohungen in geschäftliche Risiken
- Beweissicherung: Umgang mit digitalen Beweisen und Vermeidung von Spoliation.
- Lieferkettensicherheit: Schutz vor Bedrohungen innerhalb der Lieferkette.
- Cyberversicherungen: Einblicke in den Underwriting-Prozess und die Bedeutung von Cyberversicherungen für Unternehmen.
Der Kurs richtet sich an Fachleute, die ihre Fähigkeiten in der Cybersicherheitsverwaltung erweitern möchten, und bietet praktische Ansätze zur Bewältigung von Herausforderungen in der Unternehmenssicherheit.
Der Kurs DFIR Investigations and Witness Testimony von Cybrary richtet sich an Fachleute für digitale Forensik und Incident Response, die sich auf Zeugenaussagen vorbereiten.
Hier sind Hauptinhalte des Kurses:

Der Kurs bietet eine umfassende Vorbereitung auf die Herausforderungen, die mit der Rolle eines Sachverständigen verbunden sind, und vermittelt das nötige Selbstvertrauen, um vor Gericht auszusagen.
Hier sind Hauptinhalte des Kurses:
- Rolle eines Sachverständigen: Verständnis der Aufgaben und Verantwortlichkeiten eines Experten.
- Beweismittelsicherung: Identifikation, Erhaltung, Handhabung und Lagerung von Beweismitteln.
- Untersuchungsprozess: Planung, Vermeidung von Vorurteilen und Erstellung von Berichten.
- Rechtliche Grundlagen: Überblick über das amerikanische Rechtssystem, einschließlich Verfahrensregeln und Beweisführung.
- Zeugenaussagen: Vorbereitung auf schriftliche und mündliche Aussagen, Unterschiede zwischen eidesstattlichen Erklärungen und Erklärungen.
- Do's and Don'ts: Tipps für effektive Zeugenaussagen und Vermeidung von Fehlern.
Der Kurs bietet eine umfassende Vorbereitung auf die Herausforderungen, die mit der Rolle eines Sachverständigen verbunden sind, und vermittelt das nötige Selbstvertrauen, um vor Gericht auszusagen.
Der Kurs Incident Response Recovery auf Cybrary behandelt den Wiederherstellungsprozess nach einem identifizierten und verwalteten Vorfall.
Hier sind einige der Hauptinhalte:

Der Kurs ist Teil des Karrierepfads "Incident Handler" und wird von David Biser unterrichtet, einem erfahrenen Cyber-Sicherheitsexperten.
Hier sind einige der Hauptinhalte:
- Incident Recovery: Der Prozess der Wiederherstellung nach einem Vorfall.
- Incident Documentation: Die notwendige Dokumentation nach der Bewältigung eines Vorfalls.
- Legal Concerns: Rechtliche Bedenken im Zusammenhang mit dem Vorfall.
- Lessons Learned Part 1: Erste Erkenntnisse aus dem Vorfall.
- Lessons Learned Part 2: Weitere Erkenntnisse aus dem Vorfall.
Der Kurs ist Teil des Karrierepfads "Incident Handler" und wird von David Biser unterrichtet, einem erfahrenen Cyber-Sicherheitsexperten.
Video
Kontakt
In Verbindung bleiben.
Blog & Posts
Softwaretest beim Smart TV
Ersetzt Künstliche Intelligenz uns menschliche Tester
Warum sich Software weiterentwicklen muss
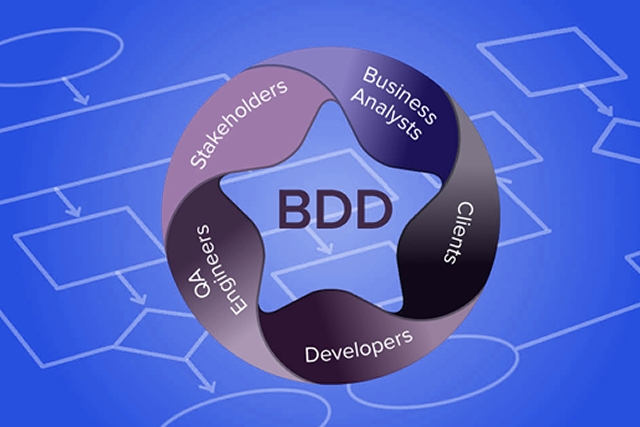
Die Sprache der Zusammenarbeit: BDD
Warum dem Usability-Testing so wenig Aufmerksamkeit geschenkt wird
“Wenn Sie möglichst benutzerfreundliche Software entwickeln wollen, sprechen mich gerne an.”
Softwaretest in Microsoft Azure
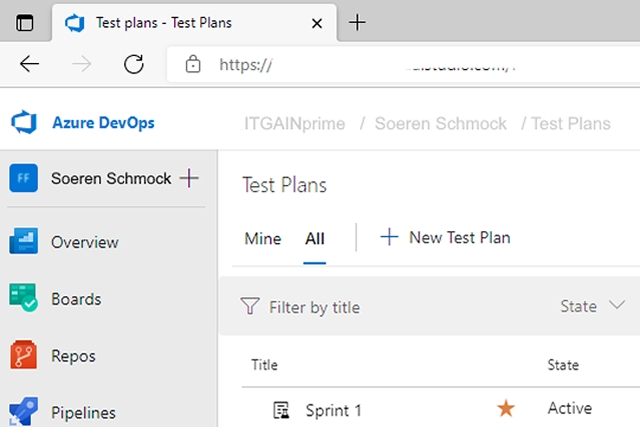
“Software Testing in der Cloud bietet verschiedene Vorteile für die Entwickler und Tester.”